Ir para o conteúdo principal
TRATATIVA DE ERROS - COLETA DE EVIDÊNCIAS - ARTIGO EM EDIÇÃO
ExistemNo cenários com restriçõescenário de permissões (firewall e/ou políticaserros de usuáriostransações, comapós restrições de acesso) que podem resultar em erros durante o processo de instalação e/ou utilização do módulo TEF/PIX. Objetivo deste artigo é fornecer base para algumas tratativas destes cenários e fornecer dados para acionamento de suportevalidação do time GSURF.de PPI, pode ser necessário abertura de chamado junto a SITEF ou outras tratativas internas. Quando houver esta necessidade, será obrigatório o envio para email: nlogicos@cplug.com.br o respectivo caso, alistamos abaixo informações obrigatórias que devem constar neste email:
Dados do Cliente:
SCHEMA
CNPJ
Razão Social
Identificação da Adquirente:
Tipo da Transação:
Inserção
Aproximação Cartão
Bandeira do Cartão
Aproximação Smartphone: Atenção aos dados abaixo:
Modelo Iphone ou Android
Qual aplicativo utiizado:
ApplePay
GooglePay
AndroidPay
Qual Banco utilizado
Dados da Transação:
Data e Hora da transação
Valor da Transação
Se cliente utilizar mais de um PDV, qual PDV ocorre o erro

1. Boas práticas:
O cenário ideal para utilização do GSURF LISTNER - Serviço de VPN necessário para utilização do módulo de TEF deverá ser validado com as boas práticas descritas abaixo:
Verificação de Requisitos sem apresentação de erros
Perfil Administrador do Sistema Operacional (não de nosso ERP)
Firewalls desabilitados
2. Cenários de erros:
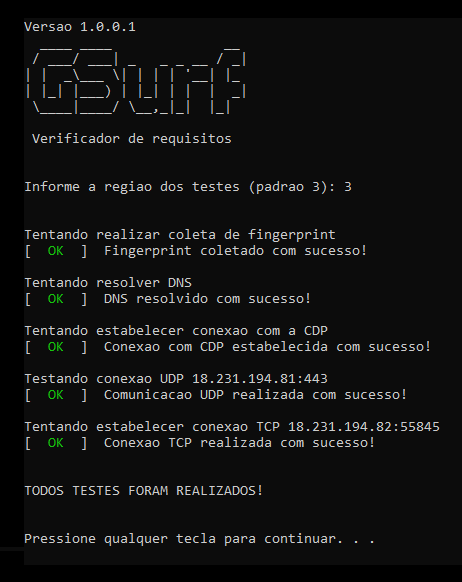
Execução do VERIFICADOR DE REQUISITOS - GSURF - Veja o print abaixo:

No print acima são exibidos o status OK em verde, se forem apresentados erros em vermelho parecidos com os alistados abaixo:
Erros relacionados a coleta FINGERPRINT
Erros de comunicação relacionados a DNS / CDP / UDP / TCP
Erros relacionados a comunicação com GSURF
Políticas de segurança e restrições de firewall: Se nosso cliente possuir politicas de segurança de usuários e/ou restrições de firewall, isso pode ocasionar erros de comunicação com SITEF e/ou GSURF
3. Verificações relacionadas a permissão de acesso GSURF
Permissão total de gravação e leitura da pasta CLISITEF
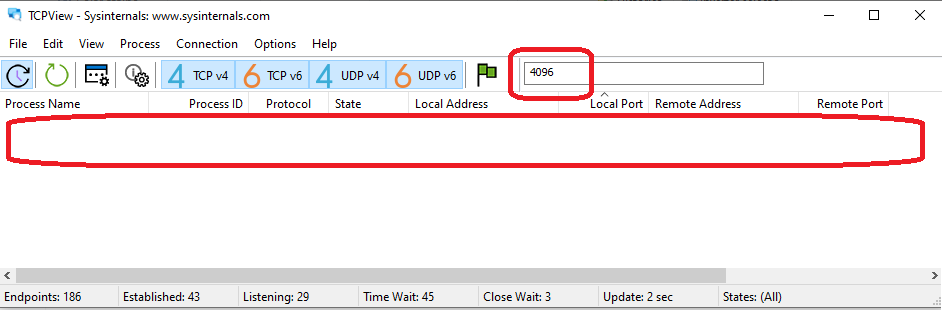
Porta TCP 4096 liberada e não sendo utilizada por outro sistema de VPN:

Print acima demonstra a utilização do TCP VIEW:
No campo de pesquise, insira a porta 4096, o cenário ideal é que nenhum aplicativo e/ou serviço esteja utilizando esta porta, o resultado da pesquisa não pode retornar nenhum resultado
Se nosso cliente possuir POLÍTICAS DE SEGURANÇA o time de TI de nosso cliente deverá validar as seguintes liberações:
Portas de Liberação TCP:
4096
443
55844
55845
Portas de Liberação UDP:
18.231.194/26 443
DNS Local 53 UDP (consultas em gsurfnet.com)
Permissões de Usuário Instalação:
Usuário que realiza a instalação do GSURF LISTNER e instalação da TEF no terminal precisa ser de perfil ADMINISTRADOR (do sistema operacional e não de nosso ERP)
Permissões de Usuário OPERADOR PDV:
Usuário com permissão de validação FINGERPRINT
Serviço GSURF LISTNER utiliza metodologia TLS
4. Acionamento time GSURF
As verificações e orientações ao cliente acima, devem ser realizadas nos cenários de erro pelo analista que realiza a instalação do módulo de TEF.
Em alguns cenários de erro de comunicação com SITEF, o time de SUPORTE SITEF pode sinalizar a necessidade de verificações adicionais pelo time de SUPORTE GSURF, neste caso o analista deverá acionar o time GSURF pelos contatos abaixo:
Time SUPORTE GSURF: Telefones: (48) 3254-8700 / (48) 3181-0033